AI 智能体已经开始将工作委托给其他智能体,并直接使用企业提供的服务。 在过去用 B2C 和 C2C 描述的关系中加入代表 AI 智能体的 A,软件的使用者和工作交接方式随之改变。这种变化也出现在我们公司 SEASON 的 ReviewOps、CloudStack 和用于开发管理的 GitLab 中。
智能体开始使用其他智能体
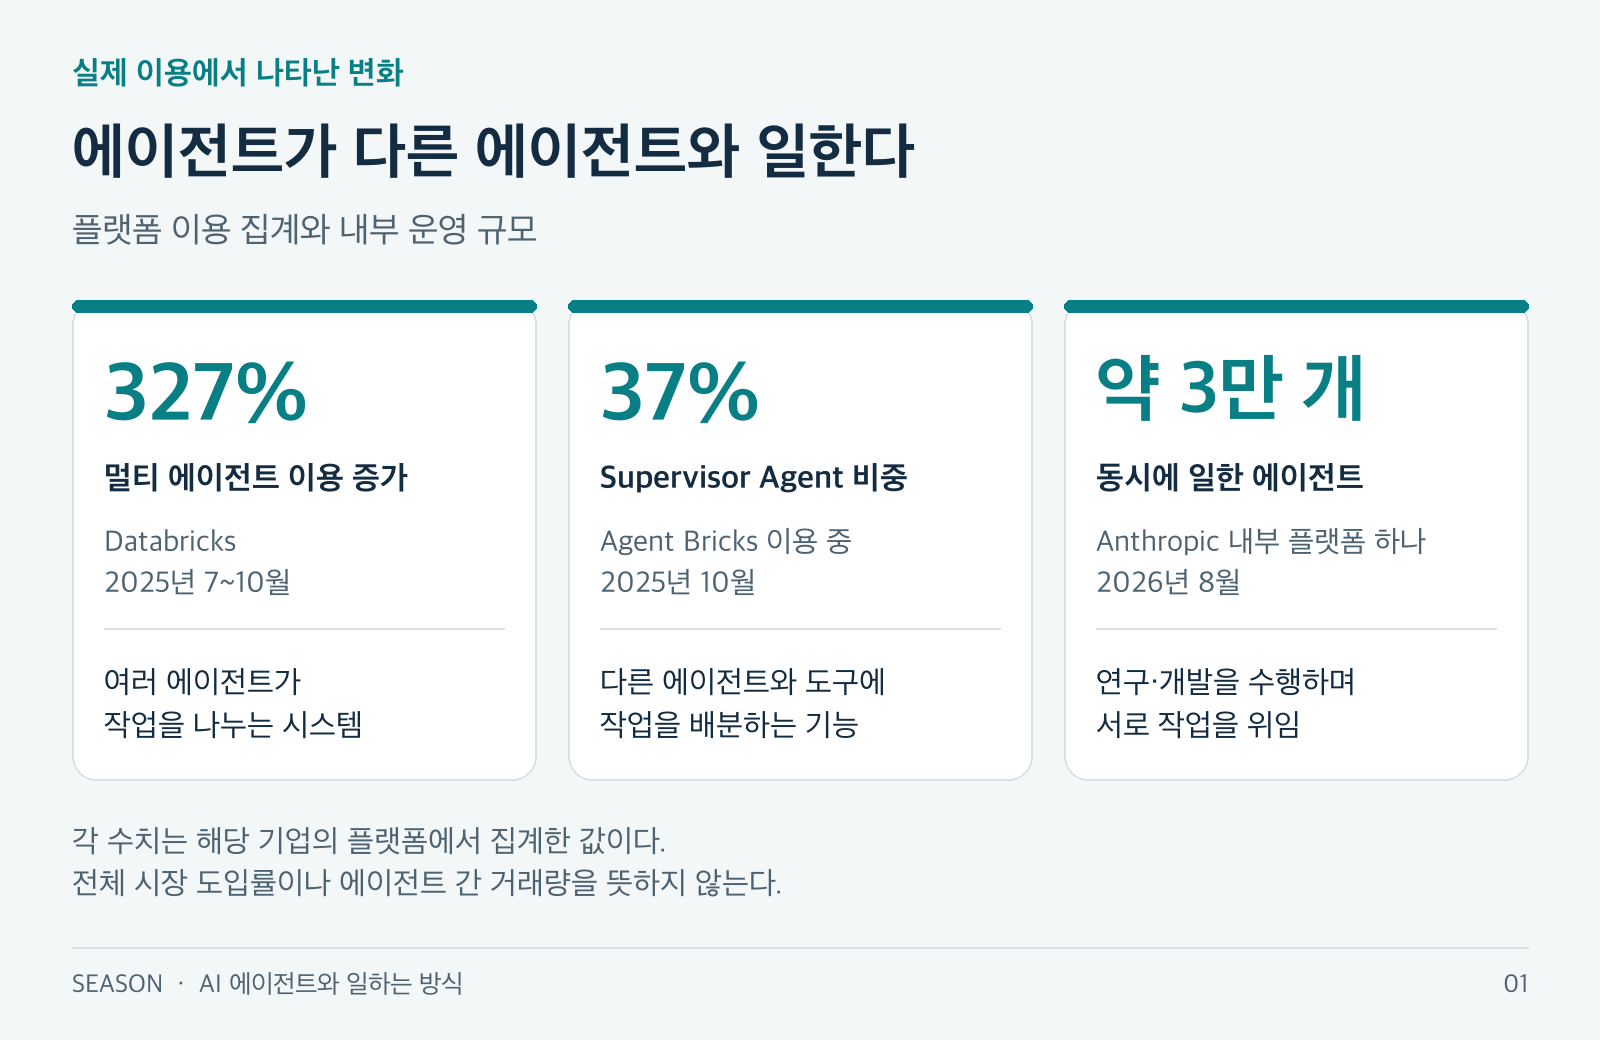
2025 年 7 月至 10 月,Databricks 客户对多智能体系统的使用量增长了 327%。多智能体系统让多个智能体分担工作。负责向其他智能体和工具分派任务的 Supervisor Agent 占 10 月 Agent Bricks 使用量的 37%。Databricks 2026 年报告
Anthropic 表示,2026 年 8 月,在其使用最多的一个内部平台上,约 3 万个智能体同时执行研发任务,并相互委托工作。Anthropic 运营统计
参与者从企业和消费者扩展到智能体
B 代表企业,C 代表消费者,A 代表 AI 智能体。个人让智能体规划旅行属于 C2A,企业将开发任务交给智能体属于 B2A,一个智能体委托另一个智能体开展调研则属于 A2A。
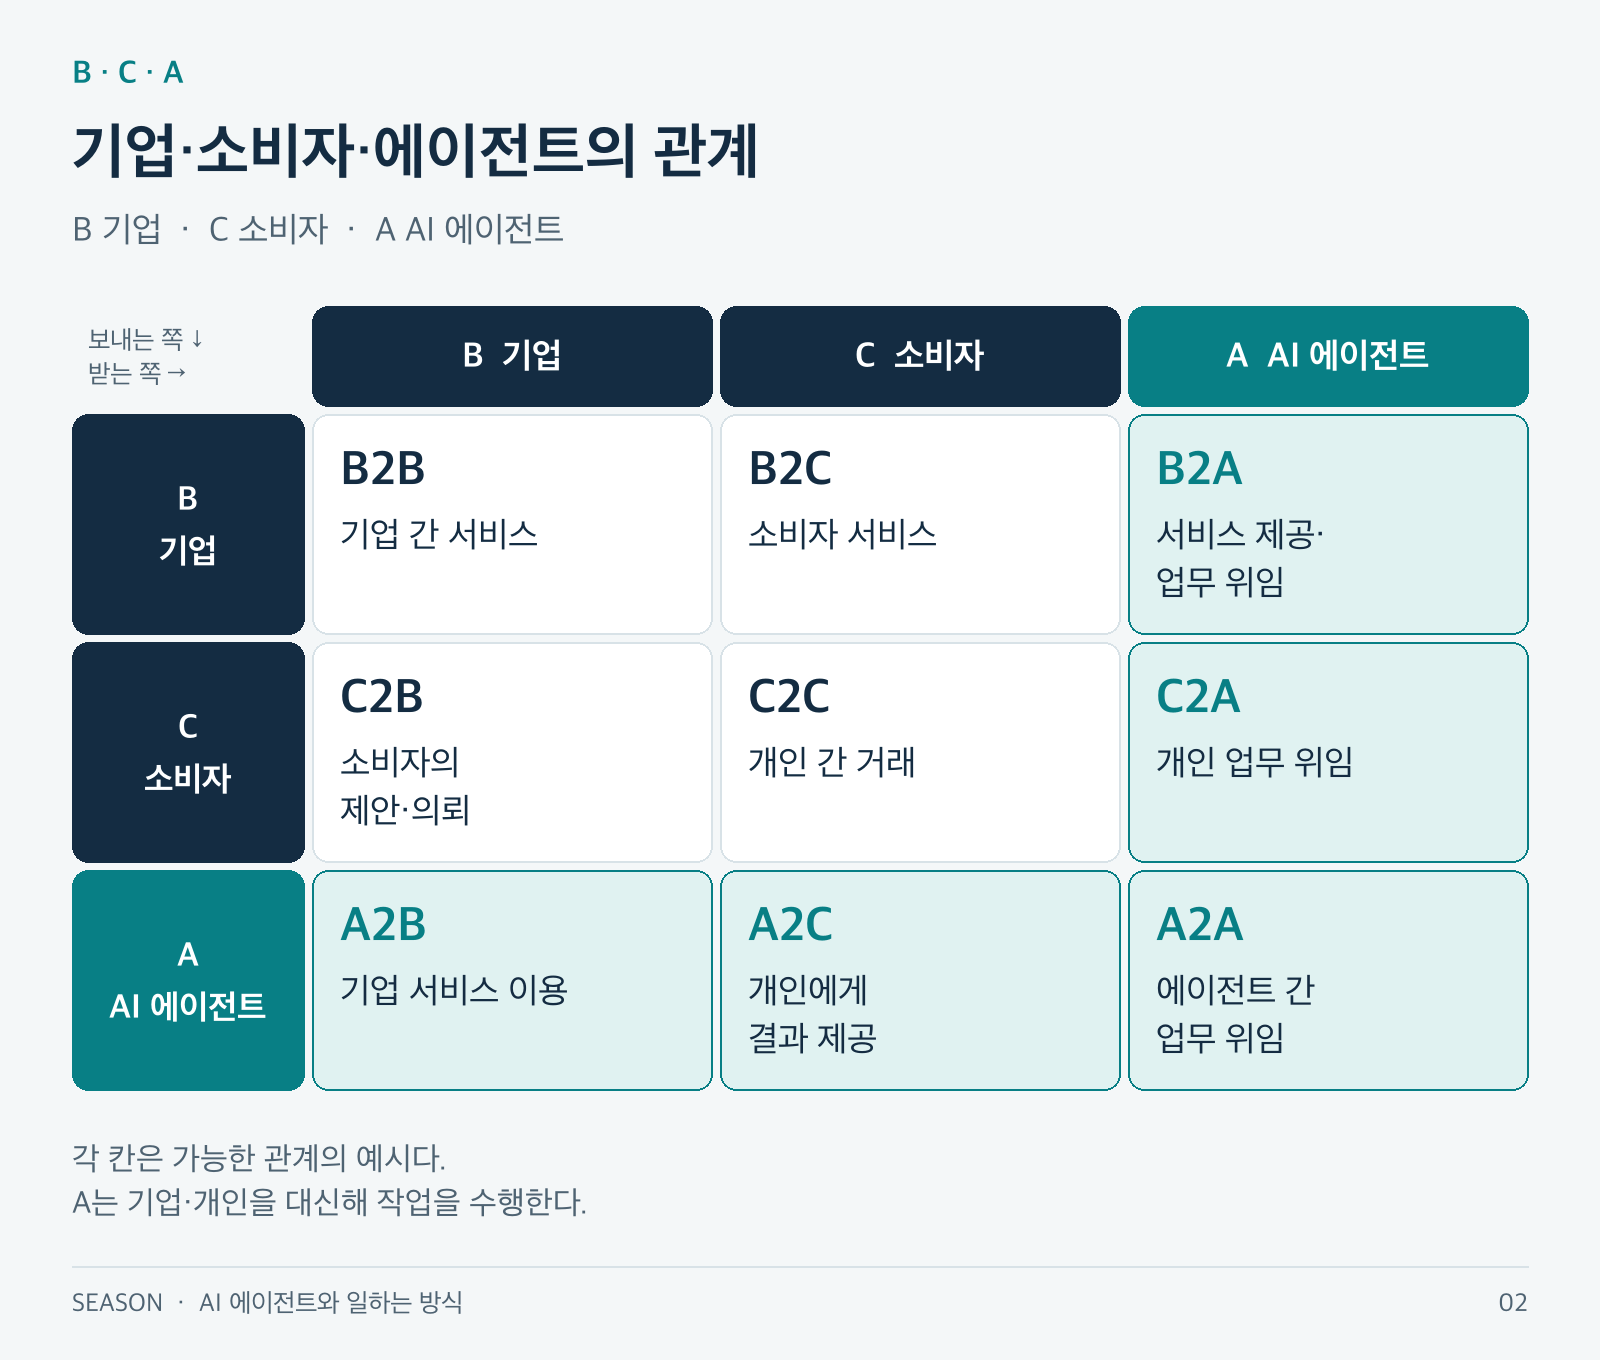
API 是从外部调用程序功能的接口。智能体调用 CloudStack 或 GitLab 的 API,属于 A2B 服务使用。智能体将工作交给另一个智能体并接收结果,属于 A2A 协作。
公司服务中的变化
2026 年 11 月 15 日,我们连接了工作环境中登记的 36 个目标中的 18 个,查看服务和开发记录。目标数按 SSH 配置去重后计算。以下是我们在 ReviewOps、CloudStack、SEASONGRID 和 GitLab 中开展的工作。
在公司内部引入智能体时,我们拆分所需功能,确定各功能的存储和运行方式,再通过 API 和权限将功能提供给智能体。 将评审和附件存放在电脑上,与在服务器上运行服务,对系统配置有不同的要求。
| 服务与用途 | 存储和运行方式 |
|---|---|
| ReviewOps 评审与开发 | 在桌面应用中保存评审、附件和工作记录,在选定的开发电脑或服务器上运行 Codex 任务。 |
| CloudStack 项目与服务管理 | 在服务器上管理项目、部署信息和访问权限,通过 API 提供服务查询、创建、启动和停止功能。 |
| SEASONGRID 部署与镜像管理 | 将 Kubernetes 部署和镜像构建接入管理 API,以便查看运行状态和日志。 |
| GitLab 需求与代码变更记录 | 将功能请求保存在议题中,将代码变更保存在仓库中,并通过 API 查询或写入。 |
在 SEASONGRID 中,我们梳理了服务器上留存的 80 条 Codex 用户消息,将反复出现的管理需求整理成 174 项 API 操作。过去工作人员需要通过 SSH 登录并查找命令,现在智能体可以按指定输入和权限调用相应功能。
可以由调研智能体读取信息、执行智能体进行获准的修改、复核智能体查看结果。为每种角色明确输入、输出和可以调用的 API,便可说清智能体之间需要交接哪些工作。
ReviewOps 如何衔接任务和结果
ReviewOps 是 SEASON 自主开发的软件评审和改进任务管理工具。 在本文使用的桌面应用中,用户可以一边查看网站页面,一边把改进请求记入评审,并附上截图、错误记录和相关文件。负责人可将这些信息交给 Codex,让它在开发电脑或指定服务器上执行任务,并在同一条评审中查看进度和修改结果。
服务器运维也采用了相同方式。2026 年 10 月 19 日,一条指令依次完成了备份、将 GitLab EE 从 19.4.1 升级到 19.5.0并检查结果。升级前后均有 137 个项目和 58 名用户,配置也得到保留。待完成的数据库变更数为 0。此次测试的范围未涵盖用户登录、代码推送、自动构建和备份恢复。
我们还实现了由管理智能体读取其他智能体的完成消息,并将它保存到原评审的功能。在一个使用实际模型的独立测试项目中,管理智能体未重新执行原任务,直接保存了已有任务的 1 条回复,评审随后进入待审核状态。过去需要在对话之间手动复制的结果,现在可由产品完成转交。ReviewOps 开发和运行记录

CloudStack 如何为不同任务提供 API 和权限
本文所说的 CloudStack 是 SEASON 自主开发的云服务管理工具。 员工可以创建项目,选用预先配置的服务方案,创建、启动或停止开发服务器和数据库。他们也可以管理项目中使用的 IP 地址、域名和成员访问权限。
智能体通过 API 使用这些功能。我们提供智能体可以读取的 API 文档和各项服务的连接说明,以便它了解 SSH、MySQL 或 Redis 等服务的连接方法。智能体先读取任务指引的名称和说明,再加载所需正文和文件。
调用 API 时使用身份验证令牌,并为各功能选择读取或写入权限。CloudStack 会同时检查令牌允许的功能与账户在项目中的访问权限。
| 操作 | 所需权限 |
|---|---|
| 查看服务列表和配置 | 部署读取权限,以及查看相应项目的权限 |
| 创建、启动、停止、重启或删除服务 | 部署写入权限,以及在相应项目中管理服务的权限 |
| 删除项目 | 项目、部署、IP 地址和域名的写入权限,以及项目所有者权限 |
部署写入权限包含删除操作。即使令牌拥有“全部权限”,账户的项目访问范围仍然适用。
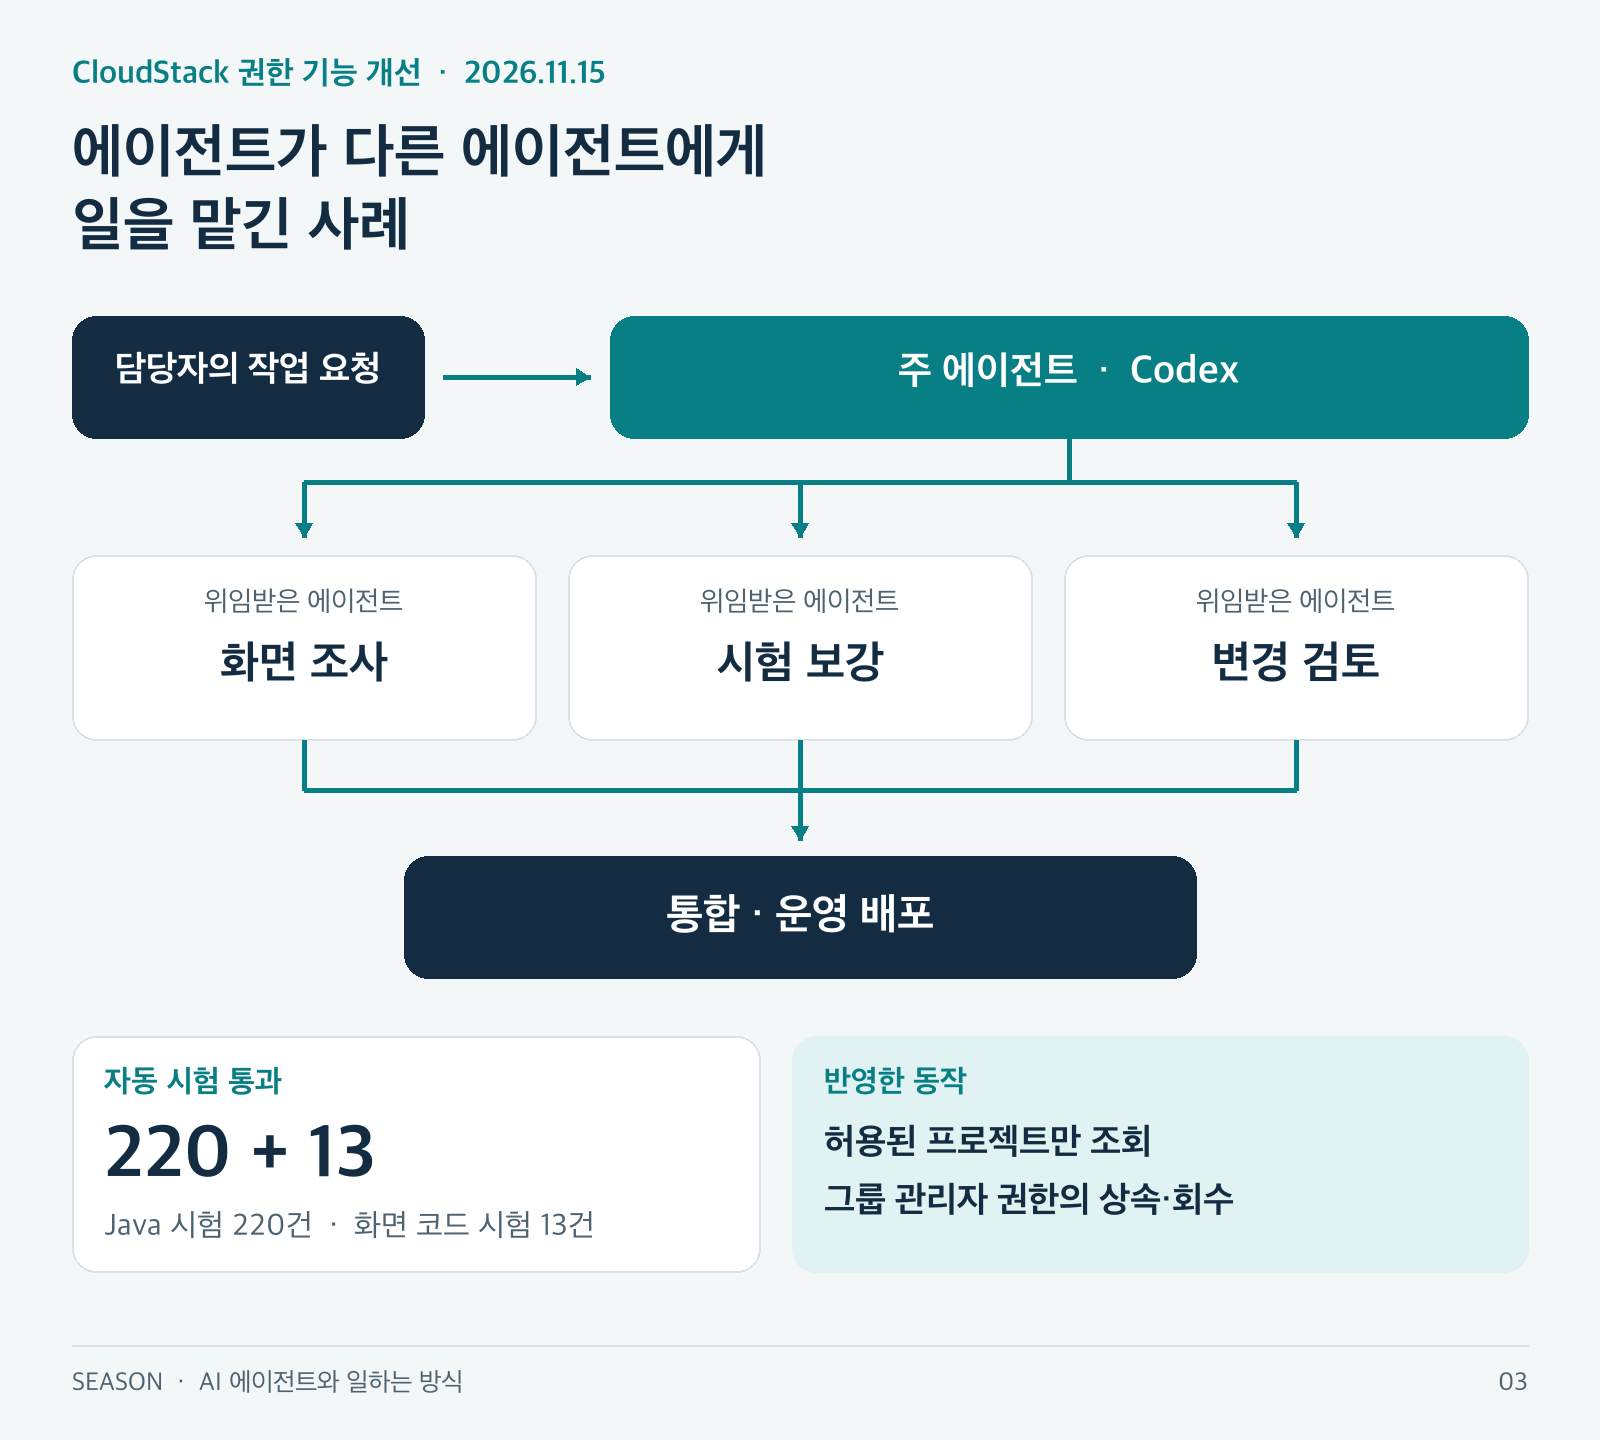
11 月 15 日,我们调整了访问规则,使系统管理员账户的令牌也只能查看该账户有权访问的项目。组所有者和管理员继承下属项目的管理员权限,普通成员使用各项目授予的权限。我们在独立测试环境中调低组管理员的角色等级,同一个令牌随即无法访问。恢复该角色后,访问重新开放。角色变更可直接影响 API 的访问权限,无需更换令牌。
系统还提供提示文本,可为各个令牌生成包含 API 地址、获准权限和使用条件的智能体任务指引。委托任务时,可将工具的使用方式和权限范围一并交给智能体。
改进项目访问权限时也采用了 A2A 协作。主智能体将界面调研、补充测试与变更审查分别交给 3 个智能体。 它汇总结果,通过了 220 项 Java 测试和 13 项前端代码测试,随后部署到生产环境。
如何让下一位接手者读懂 GitLab 请求
交接工作的方式也发生了变化。GitLab 上一项停用项目及组的请求,原先只有简短说明,后来扩展为 9 种操作情形和 10 项实施后的检查。请求分别写明了仍有服务在运行、停止服务失败和无法读取状态时该如何处理。这一议题仍处于打开状态,10 项检查将在实现后进行。GitLab 议题编写案例
智能体相互协作的未来
ReviewOps 的任务交接,以及 CloudStack 的 API 和权限设计,让我们尝试划分智能体的职责并将它们接入实际工作。我认为,A2A 的效率也将很大程度上取决于任务如何分工,以及工具如何配置。
我预计,未来工作中往来的请求和回复,绝大多数将是智能体之间的 A2A 交互。 用 C 表示报告的发送者和接收者,只有一方使用智能体时,报告经过 C→A→C。当接收者也启用自己的智能体,流程将变成 C→A→A→C。
智能体会询问缺失的信息,与其他资料核对,并交换修改后的内容。除报告外,比价、日程协调和客户咨询也可能发生同样的变化。人的职责将从反复转达和补充信息,转向判断智能体整理的结果并作出决定。
我预计在这个过程中,AI 的总 token 用量也将大幅增加。一项请求会引出多个智能体的提问、回复和复核。智能体彼此处理的信息量,增速将远超过人直接阅读的文字量。
如果将不断增加的处理量都交给大型云模型,成本、电力需求和响应延迟带来的压力也会增大。我认为,足够小且高效、能在移动设备上同时运行多个智能体的 AI 模型会越来越重要。日常任务可以交给个人设备上的小模型,复杂分析可以由云端的大模型处理。我预计,每个人都会拥有多个智能体,它们用获准的工具完成工作,并与其他人的智能体交换结果。这种协作方式将成为日常。